❖본 조사 보고서의 견적의뢰 / 샘플 / 구입 / 질문 폼❖
사이버 보안 컨설팅 서비스 시장 개요
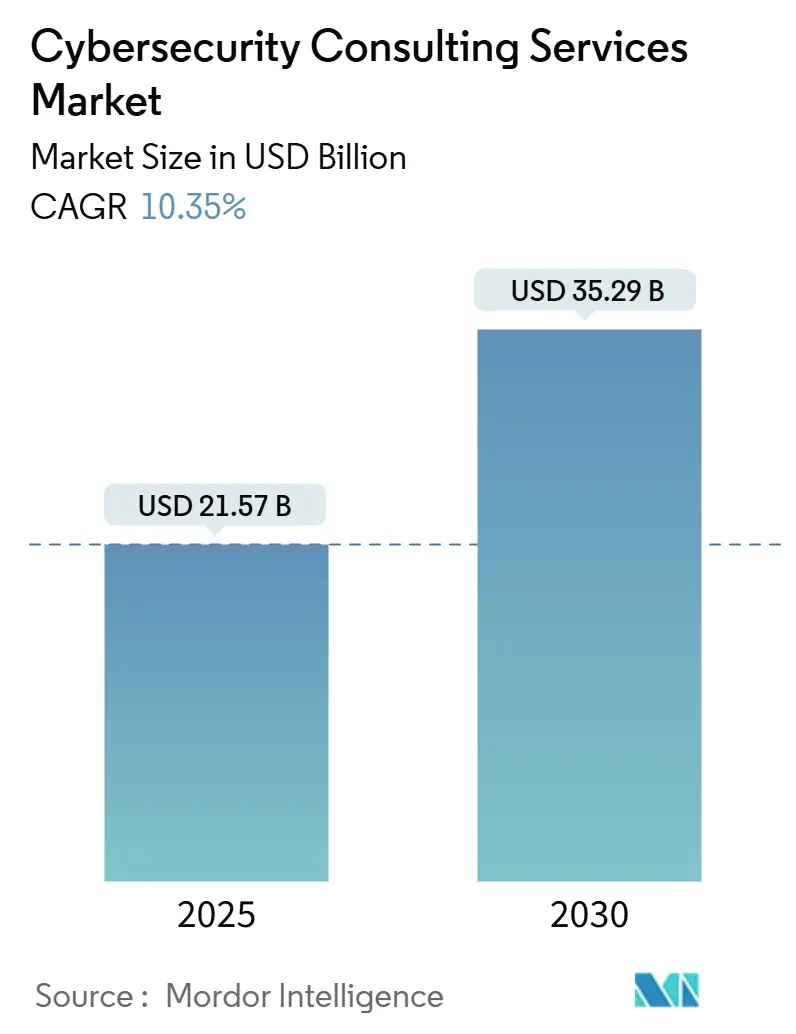
사이버 보안 컨설팅 서비스 시장은 2025년 215억 7천만 달러 규모에서 2030년까지 352억 9천만 달러에 도달할 것으로 예측되며, 연평균 성장률(CAGR) 10.35%를 기록할 전망입니다. 이러한 성장은 기업들이 내부 팀만으로는 현대의 정교한 위협에 대응하기 어렵다는 인식을 반영하며, EU NIS2 지침 및 미국 사이버 보안 성숙도 모델 인증(CMMC)과 같은 규제 강화, 사이버 인력 부족, AI 기반 공격 벡터의 증가가 아웃소싱 수요를 가속화하고 있습니다. 투자자들의 사이버 복원력 공개에 대한 감시 강화와 제로 트러스트(Zero-Trust) 채택 추진 또한 지출을 증가시키고 있으며, 보험사들이 전문 보안 평가를 보험 적용과 연계시키면서 시장의 고객 기반이 확대되고 있습니다.
주요 시장 동향 및 통찰
1. 서비스 유형별 분석:
2024년 시장에서 전략적 보안 컨설팅이 45%의 가장 큰 점유율을 차지하며, 거버넌스, 위험 및 규정 준수 프레임워크에 대한 기업의 의존도를 반영합니다. 침투 테스트와 같은 기술 보안 서비스도 꾸준한 수요를 보입니다. 특히, 관리형 탐지 및 대응(MDR) 컨설팅은 2030년까지 16.8%의 가장 높은 CAGR로 성장할 것으로 예상되며, SIEM 도구만으로는 고도화된 지속적 위협에 대응하기 어렵다는 인식이 확산되고 있기 때문입니다. 제로 트러스트 설계 프로젝트와 클라우드 및 하이브리드 IT 보안 관련 컨설팅도 다중 클라우드 환경의 복잡성 속에서 증가하고 있습니다.
2. 고객 산업별 분석:
2024년에는 은행, 금융 서비스 및 보험(BFSI) 부문이 28%의 점유율로 시장을 주도했으며, 이는 성숙한 예산과 확립된 규정 준수 체계 덕분입니다. 정부 부문 또한 핵심 인프라 의무에 따라 투자를 지속하고 있습니다. 한편, 헬스케어 부문은 랜섬웨어 및 연결된 기기 취약성이 환자 안전 위험을 노출시키면서 2030년까지 15.2%의 가장 빠른 CAGR로 성장할 것으로 예상됩니다. 제조 부문 역시 운영 기술(OT) 보안이 생산 연속성과 공급망 복원력에 중요해지면서 성장이 두드러집니다.
3. 조직 규모별 분석:
직원 5,000명 이상의 대기업이 2024년 매출의 62%를 차지하며, 복잡한 요구사항으로 인해 다학제적 컨설팅 팀을 활용합니다. 중견기업도 보험 요건 및 거버넌스 정책에 따라 꾸준한 성장을 보입니다. 특히 중소기업(SME)은 2030년까지 14.9%의 CAGR로 가장 빠른 성장을 기록할 것으로 전망됩니다. 보험사들이 보험 갱신을 위해 전문 평가를 요구하고, 스타트업들도 자금 확보 및 고객 실사 요구사항 충족을 위해 기본 통제에 예산을 할당하면서 중소기업의 수요가 증가하고 있습니다.
4. 참여 모델별 분석:
2024년에는 프로젝트 기반 자문 계약이 48%의 시장 점유율을 유지하며, 고정된 범위의 규정 준수 프로젝트 및 침투 테스트에 선호됩니다. 성과 기반 계약은 측정 가능한 위험 감소 지표에 따라 수수료를 조정하며 15.5%의 CAGR로 성장하고 있습니다. vCISO 및 온디맨드 자문과 같은 구독 모델은 상시적인 지침이 필요한 자원 제약 기업들에게 매력적이며, 공동 관리형 SOC(Security Operations Center) 참여는 인력 부족에 대한 하이브리드 접근 방식을 반영합니다.
5. 지역별 분석:
북미는 2024년 사이버 보안 컨설팅 서비스 시장의 42.5%를 차지하며, 국방 계약자를 위한 CMMC 및 SEC 사건 공개 규칙과 같은 연방 의무에 의해 주도됩니다. 미국이 가장 큰 매출 기여국이며, 캐나다의 핵심 인프라 규제와 멕시코의 제조 디지털화가 지역 모멘텀을 유지합니다. 유럽은 GDPR 및 NIS2 규정 준수 작업으로 강력한 수요를 유지하며, 독일의 산업 자동화, 영국의 금융 개혁, 북유럽의 혁신 채택이 컨설팅 기회를 창출합니다. 아시아 태평양 지역은 2030년까지 14.2%의 가장 높은 CAGR을 기록할 것으로 예상됩니다. 싱가포르의 금융 규제, 인도의 데이터 보호법, 중국의 개인정보 보호법은 기업들이 현지 전문 지식을 확보하도록 의무화하고 있으며, 일본과 한국은 첨단 제조를 위한 OT 보안에 중점을 둡니다.
시장 성장 동력:
* 사이버 공격의 빈도 및 정교성 증가: AI 기반 랜섬웨어 플랫폼, 딥페이크 사회 공학, 공급망 침해 등이 위험 인식을 재정의하고 있습니다. 기업의 74%가 탐지에 AI가 중요하다고 인식하며, 행동 분석 및 위협 인텔리전스 통합 컨설팅 수요를 촉진합니다.
* 글로벌 데이터 보호 규제 강화: EU NIS2는 18개 핵심 부문에 걸쳐 의무적 통제를 확대하고 24시간 내 침해 보고를 의무화하며, 미국 SEC는 상장 기업에 중대한 사건을 4영업일 이내에 공개하도록 요구합니다. 중국의 데이터 보안법 및 개인정보 보호법 또한 지역별 전문 지식의 필요성을 높입니다.
* 클라우드 마이그레이션 및 하이브리드 IT 복잡성: 제로 트러스트 아키텍처는 2025년까지 기업의 80%에 채택될 것으로 예상되며, ID 중심 제어, 마이크로 세분화, 조건부 액세스 정책에 대한 컨설팅 수요를 창출합니다. 클라우드 침해의 95%가 고객의 잘못된 구성에서 비롯되며, OT와 클라우드의 융합은 산업 제어 시스템 방어에 능숙한 컨설턴트를 필요로 합니다.
* 사이버 인력 부족으로 인한 아웃소싱 증가: 전 세계적으로 350만 명의 숙련된 전문가 부족은 월 5,000~25,000달러의 가상 CISO(vCISO) 구독 채택을 촉진합니다. 클라우드 보안 아키텍트 및 사고 대응 전문가의 부족은 높은 요율을 유지하며, 공동 관리형 SOC 모델이 주류가 되고 있습니다.
시장 제약 요인:
* 기업 IT 예산 압박: 거시 경제 불확실성은 컨설팅 지출에 대한 면밀한 조사를 유도하며, 비필수 평가를 지연시키고 번들형 공급업체 관계를 선호하게 만듭니다.
* 생성형 AI의 기본 평가 상품화: AI 기반 플랫폼은 한때 주니어 컨설턴트에게 청구되던 취약점 스캔 및 정책 검사를 자동화합니다. 이는 일상적인 수익을 감소시키지만, AI 거버넌스 및 알고리즘 편향 완화와 같은 고마진 자문 분야에 역량을 집중할 수 있게 합니다.
경쟁 환경:
사이버 보안 컨설팅 서비스 시장은 중간 정도로 분산되어 있습니다. 빅 4 컨설팅 회사(Deloitte Touche Tohmatsu Limited, Accenture plc, International Business Machines Corporation, PricewaterhouseCoopers International Limited, Ernst & Young Global Limited 등)는 기업 관계와 다학제적 역량을 활용하여 전체 매출의 약 35%를 차지합니다. Optiv, NCC Group, Mandiant와 같은 전문 기업들은 레드 팀 테스트 및 위협 인텔리전스와 같은 고급 기술 틈새시장을 지배합니다. 선도적인 공급업체들은 효율성과 확장성을 높이기 위해 AI 증강 위협 탐지 플랫폼을 내장하고 있으며, 양자 보안 암호화, AI 거버넌스, OT 보안에 대한 투자는 서비스 포트폴리오를 다각화하고 프리미엄 가격을 책정하게 합니다. Deloitte-Google Cloud 및 Microsoft Security Copilot과 같은 파트너십 생태계는 생성형 AI를 자문 서비스에 통합하며 확장되고 있습니다.
최근 산업 동향:
* 2025년 6월: QBE 보험 그룹은 상업 보험 인수를 위한 사이버 위험 평가 강화를 위해 여러 사이버 보안 컨설팅 회사와 파트너십을 맺었습니다.
* 2025년 5월: Microsoft는 사고 대응 자동화를 위한 생성형 AI를 탑재한 Security Copilot 플랫폼을 확장했습니다.
* 2025년 4월: NIST는 최종 양자 후 암호화 표준을 발표하여 마이그레이션 컨설팅을 촉진했습니다.
* 2025년 3월: Deloitte는 보안 컨설팅에 생성형 AI를 내장하기 위해 Google Cloud와 전략적 제휴를 맺었습니다.
이러한 시장 동향과 발전은 사이버 보안 컨설팅 서비스 시장이 지속적으로 성장하고 진화할 것임을 시사합니다.
본 보고서는 글로벌 사이버 보안 컨설팅 서비스 시장에 대한 포괄적인 분석을 제공합니다. 2025년부터 2030년까지의 시장 규모, 성장 동력, 제약 요인, 경쟁 환경 및 미래 전망을 다루고 있습니다.
보고서에 따르면, 글로벌 사이버 보안 컨설팅 서비스 시장은 2025년 215.7억 달러에서 2030년 352.9억 달러로 성장할 것으로 전망되며, 연평균 성장률(CAGR)은 10.35%에 달할 것으로 예상됩니다.
시장 성장의 주요 동력으로는 사이버 공격의 빈도 및 정교성 증가, 글로벌 데이터 보호 규제 강화, 클라우드 마이그레이션 및 하이브리드 IT의 복잡성, 사이버 인재 부족으로 인한 아웃소싱 증가, ESG 연계 사이버 복원력 공개 의무, 사이버 보험 인수 요건 등이 있습니다. 반면, 기업 IT 예산 압박, DIY 자동화로 인한 외부 지출 감소, 생성형 AI의 기본 평가 상품화, IT/OT 융합으로 인한 책임 불분명화 등은 시장 성장을 저해하는 요인으로 작용합니다.
서비스 유형별로는 기업들이 사전 예방적 위협 탐지에 주력함에 따라 ‘관리형 탐지 및 대응(MDR) / XDR 준비 컨설팅’이 연평균 16.8%로 가장 빠른 성장을 보일 것으로 예측됩니다. 산업 부문별로는 환자 데이터 대상 랜섬웨어 공격 증가 및 연결된 의료 기기 취약성으로 인해 헬스케어 부문이 연평균 15.2%의 높은 수요 증가를 보이고 있습니다. 조직 규모별로는 중소기업(SME)이 보험사의 전문 보안 평가 의무화 및 비용 효율적인 vCISO 구독 서비스에 힘입어 연평균 14.9%로 가장 높은 성장률을 기록할 것으로 전망됩니다. 컨설팅 참여 모델 중에서는 고객들이 측정 가능한 보안 개선을 추구함에 따라 ‘성과 기반 및 위험 공유 계약’이 연평균 15.5%로 주목받고 있습니다. 지역별로는 아시아 태평양 지역이 빠른 디지털 전환과 진화하는 규제 프레임워크 덕분에 2030년까지 연평균 14.2%로 가장 강력한 성장 기회를 제공할 것으로 분석됩니다.
보고서는 또한 시장 집중도, 주요 전략적 움직임, 시장 점유율 분석 및 Deloitte, Accenture, IBM, PwC, EY, KPMG 등 주요 기업들의 상세 프로필을 포함한 경쟁 환경을 심층적으로 다룹니다. 마지막으로, 보고서는 시장의 미개척 영역(white-space)과 충족되지 않은 요구 사항(unmet-need)에 대한 평가를 통해 미래 시장 기회와 전망을 제시합니다.
1. 서론
- 1.1 연구 가정 및 시장 정의
- 1.2 연구 범위
2. 연구 방법론
3. 요약
4. 시장 현황
- 4.1 시장 개요
- 4.2 시장 동인
- 4.2.1 사이버 공격의 빈도 및 정교성 증가
- 4.2.2 강화되는 글로벌 데이터 보호 규제
- 4.2.3 클라우드 마이그레이션 및 하이브리드 IT 복잡성
- 4.2.4 사이버 인재 부족으로 인한 아웃소싱 증가
- 4.2.5 ESG 관련 사이버 복원력 공개 의무
- 4.2.6 사이버 보험 인수 요건
- 4.3 시장 제약
- 4.3.1 기업 IT 예산 압축
- 4.3.2 DIY 자동화로 인한 외부 지출 감소
- 4.3.3 생성형 AI로 인한 기본 평가의 상품화
- 4.3.4 IT/OT 융합으로 인한 책임 불분명
- 4.4 가치 사슬 분석
- 4.5 규제 환경
- 4.6 기술 전망
- 4.7 포터의 5가지 경쟁 요인 분석
- 4.7.1 신규 진입자의 위협
- 4.7.2 구매자의 교섭력
- 4.7.3 공급자의 교섭력
- 4.7.4 대체재의 위협
- 4.7.5 경쟁 강도
5. 시장 규모 및 성장 예측 (가치)
- 5.1 서비스 유형별
- 5.1.1 전략적 보안 컨설팅 (자문, GRC)
- 5.1.2 기술 보안 서비스 (모의 해킹, 레드/블루 팀)
- 5.1.3 클라우드 및 하이브리드 IT 보안 컨설팅
- 5.1.4 제로 트러스트 아키텍처 컨설팅
- 5.1.5 침해 사고 대응 및 디지털 포렌식
- 5.1.6 관리형 탐지 및 대응 / XDR 준비
- 5.1.7 OT / ICS 보안 컨설팅
- 5.1.8 개인 정보 보호 및 데이터 보호 규정 준수 (GDPR, CCPA 등)
- 5.2 고객 산업 분야별
- 5.2.1 은행, 금융 서비스 및 보험 (BFSI)
- 5.2.2 헬스케어 및 생명 과학
- 5.2.3 정부 및 공공 서비스
- 5.2.4 제조 및 산업
- 5.2.5 에너지, 유틸리티 및 광업
- 5.2.6 소매, 전자상거래 및 소비재
- 5.2.7 통신 및 미디어
- 5.2.8 운송 및 물류
- 5.2.9 교육 및 비영리
- 5.3 조직 규모별
- 5.3.1 대기업 (5,000명 이상 FTE)
- 5.3.2 중견 기업 (500 – 4,999명 FTE)
- 5.3.3 중소기업 (100 – 499명 FTE)
- 5.3.4 소규모 및 스타트업 (100명 초과 FTE)
- 5.4 컨설팅 참여 모델별
- 5.4.1 프로젝트 기반 자문 (고정 범위)
- 5.4.2 다년 계약 (인력 증원 / 공동 소싱)
- 5.4.3 관리형 서비스 / 공동 관리 SOC
- 5.4.4 성과 기반 / 위험 공유 계약
- 5.4.5 구독형 vCISO 및 온디맨드 자문
- 5.5 지역별
- 5.5.1 북미
- 5.5.1.1 미국
- 5.5.1.2 캐나다
- 5.5.1.3 멕시코
- 5.5.2 남미
- 5.5.2.1 브라질
- 5.5.2.2 아르헨티나
- 5.5.2.3 칠레
- 5.5.2.4 남미 기타 지역
- 5.5.3 유럽
- 5.5.3.1 독일
- 5.5.3.2 영국
- 5.5.3.3 프랑스
- 5.5.3.4 이탈리아
- 5.5.3.5 스페인
- 5.5.3.6 네덜란드
- 5.5.3.7 북유럽 (스웨덴, 노르웨이, 덴마크, 핀란드)
- 5.5.3.8 러시아
- 5.5.3.9 유럽 기타 지역
- 5.5.4 아시아 태평양
- 5.5.4.1 중국
- 5.5.4.2 일본
- 5.5.4.3 인도
- 5.5.4.4 대한민국
- 5.5.4.5 아시아 태평양 기타 지역
- 5.5.5 중동
- 5.5.5.1 GCC (사우디아라비아, UAE, 카타르, 쿠웨이트, 바레인, 오만)
- 5.5.5.2 터키
- 5.5.5.3 이스라엘
- 5.5.5.4 중동 기타 지역
- 5.5.6 아프리카
- 5.5.6.1 남아프리카 공화국
- 5.5.6.2 나이지리아
- 5.5.6.3 이집트
- 5.5.6.4 아프리카 기타 지역
6. 경쟁 환경
- 6.1 시장 집중도
- 6.2 전략적 움직임
- 6.3 시장 점유율 분석
- 6.4 기업 프로필 (글로벌 개요, 시장 개요, 핵심 부문, 재무 정보(사용 가능한 경우), 전략 정보, 주요 기업의 시장 순위/점유율, 제품 및 서비스, 최근 개발 포함)
- 6.4.1 Deloitte Touche Tohmatsu Limited
- 6.4.2 Accenture plc
- 6.4.3 International Business Machines Corporation
- 6.4.4 PricewaterhouseCoopers International Limited
- 6.4.5 Ernst and Young Global Limited
- 6.4.6 KPMG International Limited
- 6.4.7 ATandT Cybersecurity
- 6.4.8 NTT Ltd.
- 6.4.9 Capgemini SE
- 6.4.10 Booz Allen Hamilton Inc.
- 6.4.11 Tata Consultancy Services Ltd.
- 6.4.12 Wipro Ltd.
- 6.4.13 Cognizant Technology Solutions Corp.
- 6.4.14 Optiv Security Inc.
- 6.4.15 BAE Systems plc
- 6.4.16 Mandiant ( Google LLC )
- 6.4.17 CrowdStrike Holdings Inc.
- 6.4.18 Palo Alto Networks Inc.
- 6.4.19 NCC Group plc
- 6.4.20 Kroll LLC
7. 시장 기회 및 미래 전망
❖본 조사 보고서에 관한 문의는 여기로 연락주세요.❖
사이버 보안 컨설팅 서비스는 기업 및 조직이 직면한 사이버 위협으로부터 핵심 정보 자산을 보호하고, 견고한 보안 체계를 구축하며, 관련 법규 및 규제를 효과적으로 준수할 수 있도록 전문적인 지식과 경험을 바탕으로 전략 수립, 진단, 설계, 구현 및 운영 자문 등을 포괄적으로 제공하는 전문 서비스입니다. 이는 단순히 기술적 문제 해결을 넘어, 조직의 비즈니스 목표와 연계하여 전반적인 보안 거버넌스를 확립하고 지속 가능한 보안 역량을 강화하는 데 중점을 둡니다.
사이버 보안 컨설팅 서비스는 그 목적과 범위에 따라 여러 유형으로 분류됩니다. 첫째, 전략 및 거버넌스 컨설팅은 보안 비전 수립, 조직 운영 방안, 보안 투자 효율화, 전사적 보안 거버넌스 체계 구축 등을 지원합니다. 둘째, 위험 관리 컨설팅은 정보 자산 식별 및 평가, 위협 분석, 취약점 진단, 위험 평가 및 관리 방안 수립, 모의 해킹 등을 통해 잠재적 위험을 식별하고 대응책을 마련합니다. 셋째, 기술 보안 컨설팅은 네트워크, 시스템, 애플리케이션, 클라우드, OT/ICS 등 특정 기술 영역에 대한 보안 아키텍처 설계 및 구현 자문을 제공합니다. 넷째, 법규 및 컴플라이언스 컨설팅은 개인정보보호법, GDPR 등 국내외 법규 및 규제 준수 여부를 평가하고, 이에 대한 대응 전략 및 체계 구축을 지원합니다. 다섯째, 보안 운영 및 침해 대응 컨설팅은 보안 관제 체계 구축, 보안 솔루션 운영 최적화, 침해 사고 예방 및 대응 프로세스 수립, 포렌식 분석 등을 통해 조직의 보안 운영 효율성을 높이고 침해 사고 발생 시 신속하고 효과적인 대응을 가능하게 합니다.
이처럼 사이버 보안 컨설팅은 조직의 특성과 당면 과제에 맞춰 다양한 전문성을 제공하며, 궁극적으로는 안전하고 신뢰할 수 있는 디지털 환경을 구축하는 데 기여합니다. 컨설팅 과정은 일반적으로 현황 분석 및 진단, 전략 및 로드맵 수립, 솔루션 및 아키텍처 설계, 구현 지원 및 운영 자문 등의 단계로 진행됩니다. 각 단계에서는 고객사의 비즈니스 특성과 IT 환경을 면밀히 분석하여 최적의 보안 방안을 도출하고, 실질적인 개선 효과를 창출하는 데 집중합니다.