❖본 조사 보고서의 견적의뢰 / 샘플 / 구입 / 질문 폼❖
동적 애플리케이션 보안 테스팅(DAST) 시장 개요: 규모, 점유율 및 예측 (2025-2030)
# 1. 시장 개요 및 주요 통계
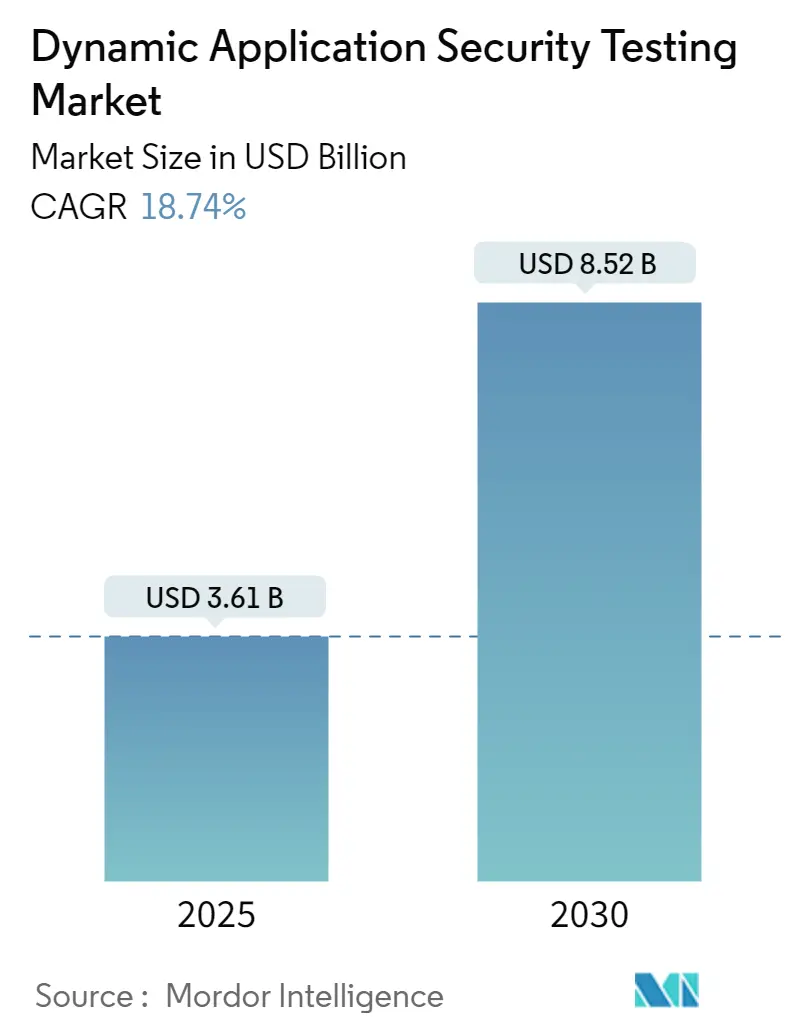
동적 애플리케이션 보안 테스팅(DAST) 시장은 현재 36.1억 달러 규모이며, 2030년까지 85.2억 달러에 도달할 것으로 예측됩니다. 이는 2025년부터 2030년까지 연평균 성장률(CAGR) 18.74%를 기록하는 높은 성장세입니다. 이러한 성장은 기업들이 경계 방어만으로는 정교한 런타임 익스플로잇을 막을 수 없다는 인식을 높이고, DevSecOps의 시프트-레프트(Shift-left) 도입, API 중심 아키텍처의 확산, 그리고 공급망 투명성에 대한 규제 압력 강화에 기인합니다. 또한, 클라우드 네이티브 보안 툴링에 대한 지속적인 수요, 스캔당 지불(pay-per-scan) 가격 모델의 혁신, 스캐닝 엔진에 AI 분석 통합 등이 DAST 도입을 더욱 가속화하며 개발팀의 총 소유 비용(TCO)을 낮추고 있습니다. 공급업체들은 이제 동적 테스팅을 정적 및 소프트웨어 구성 분석과 통합하는 단일 플랫폼을 강조하여 경고 피로도를 줄이고, 수정 주기를 단축하며, 개발자 생산성을 향상시키고 있습니다.
주요 시장 통계:
* 연구 기간: 2019 – 2030년
* 2025년 시장 규모: 36.1억 달러
* 2030년 시장 규모: 85.2억 달러
* 성장률 (2025 – 2030): 18.74% CAGR
* 가장 빠르게 성장하는 시장: 아시아 태평양
* 가장 큰 시장: 북미
* 시장 집중도: 낮음
# 2. 보고서 주요 내용
* 구성 요소별: 솔루션 부문이 2024년 매출의 69.04%를 차지하며 시장을 주도했으며, 서비스 부문은 2030년까지 21.41%의 CAGR로 성장할 것으로 예상됩니다.
* 배포 방식별: 클라우드 기반 솔루션이 2024년 DAST 시장 규모의 74.59%를 차지했으며, 2030년까지 22.94%의 CAGR로 성장할 것으로 전망됩니다.
* 조직 규모별: 대기업이 2024년 DAST 시장 점유율의 63.09%를 차지했으며, 중소기업(SME)은 2030년까지 20.67%의 CAGR로 성장할 것으로 예상됩니다.
* 최종 사용자 산업별: BFSI(은행, 금융 서비스 및 보험) 부문이 2024년 DAST 시장 규모의 24.53%를 차지했으며, 헬스케어 부문은 2030년까지 22.73%의 CAGR로 성장할 것으로 전망됩니다.
* 지역별: 북미가 2024년 시장 점유율의 38.71%를 유지했으며, 아시아 태평양 지역은 2030년까지 23.24%의 CAGR로 가장 빠르게 성장할 것으로 예상됩니다.
# 3. 시장 동향 및 통찰력
3.1. 성장 동인 분석
DAST 시장의 성장을 견인하는 주요 요인들은 다음과 같습니다.
* 시프트-레프트(Shift-left) DevSecOps 도입 (+3.20% 영향, 중기): 개발 초기 단계부터 보안 검사를 통합하는 DevSecOps 접근 방식은 취약점이 프로덕션 단계에 도달하는 것을 방지하고, 후반 단계에서 발생하는 수정 비용을 10~100배 절감합니다. 현대 DAST 플랫폼은 IDE 플러그인, 풀 리퀘스트 자동화, 상황별 수정 가이드를 제공하여 개발 워크플로우에 원활하게 통합되며, 이는 DAST 솔루션에 대한 지속적인 수요를 견인합니다.
* API 중심 공격의 증가 (+2.80% 영향, 단기): API는 논리적 결함, 매개변수 변조, 과도한 데이터 노출을 노리는 공격자들에게 웹 페이지보다 선호되는 표적이 되었습니다. DAST 엔진은 문서화되지 않은 엔드포인트 자동 탐지, 매개변수 퍼징, 비즈니스 로직 에뮬레이션 기능을 추가하여 마이크로서비스 환경의 숨겨진 위험을 줄이는 데 기여합니다.
* AI 기반 익스플로잇 자동화 (+2.10% 영향, 장기): 머신러닝 모델은 수동 침투 테스트로는 불가능한 규모로 익스플로잇 페이로드를 자동 생성하며, 이는 방어자들이 탐지 속도와 분석 깊이를 업그레이드하도록 강제합니다. AI가 통합된 DAST 플랫폼은 익스플로잇 가능성 확률에 따라 발견 사항의 순위를 매기고 수정 스니펫을 제공하여 오탐률을 줄이고 엔지니어가 영향력이 큰 결함에 집중할 수 있도록 돕습니다.
* 소프트웨어 자재 명세서(SBOM) 및 공급망 공개 의무화 (+1.90% 영향, 중기): 행정 명령 14028 및 EU 사이버 복원력 법안은 검증 가능한 SBOM과 런타임 동작의 지속적인 모니터링을 요구합니다. 이에 따라 DAST 공급업체들은 정적 도구가 놓칠 수 있는 악성 네트워크 호출 및 비정상적인 구성 요소 동작을 탐지하는 공급망 테스팅 모듈을 출시했습니다.
* 스캔당 지불(Pay-per-scan) 가격 모델의 TCO 혁신 (+1.70% 영향, 단기): 이 모델은 특히 중소기업(SME) 부문에서 DAST 도입을 가속화하며 총 소유 비용(TCO)을 절감합니다.
* 로우코드/노코드(Low-code/no-code) 확산 (+1.40% 영향, 중기): 로우코드/노코드 플랫폼의 증가는 애플리케이션 개발 속도를 높이며, 이에 따라 보안 취약점을 신속하게 식별하고 해결할 수 있는 DAST 솔루션의 필요성을 증대시킵니다.
3.2. 제약 요인 분석
DAST 시장의 성장을 저해하는 주요 요인들은 다음과 같습니다.
* 오탐(False-positive) 피로도 (-2.30% 영향, 단기): 기존 DAST 엔진은 스캔당 수천 개의 문제를 보고하지만, 동적인 사이트에서는 60% 이상이 오탐으로 판명됩니다. 개발자의 73%가 실제 버그 수정보다 오탐 분류에 더 많은 시간을 할애한다는 조사 결과는 지속적인 스캔을 저해합니다. 최신 플랫폼은 머신러닝을 통해 오탐률을 10% 미만으로 낮추려 노력하지만, 여전히 많은 팀이 경고 과부하에 시달립니다.
* 제한적인 런타임/비즈니스 로직 커버리지 (-1.80% 영향, 중기): 쇼핑 카트 가격 조작이나 산업 등급 권한 상승과 같은 정교한 다단계 워크플로우는 자동화하기 어렵습니다. 공격자들은 자동 스캐너가 합법적인 다중 사용자 시나리오를 에뮬레이션하는 데 어려움을 겪기 때문에 이러한 논리 경로를 점점 더 많이 표적으로 삼아 사각지대를 남깁니다.
* 앱 보안(AppSec) 전문성 부족 (-1.60% 영향, 장기): 전 세계적으로 앱 보안 전문 인력이 부족하며, 특히 아시아 태평양 및 신흥 시장에서 심각합니다. 이는 DAST 솔루션의 효과적인 구현 및 관리를 어렵게 만듭니다.
* 관할권별 파편화된 표준 (-1.10% 영향, 중기): 전 세계적으로 규제 표준이 파편화되어 있어, 특히 EU 및 아시아 태평양 지역에서 규제 복잡성을 야기하며 DAST 솔루션의 광범위한 채택을 저해합니다.
# 4. 세그먼트 분석
4.1. 구성 요소별: 솔루션이 시장 통합을 주도
2024년 DAST 시장 규모의 69.04%를 차지한 솔루션 부문은 동적, 정적, 소프트웨어 구성 분석을 통합하는 플랫폼을 기반으로 성장했습니다. Checkmarx가 OWASP ZAP 핵심 리더를 영입한 사례와 같은 공급업체 통합은 스캔 정확도를 높이고 언어 지원 범위를 확장합니다. 21.41%의 CAGR로 성장할 것으로 예상되는 서비스 부문은 상시 스캔, 위협 인텔리전스, 규정 준수 보고를 제공하는 관리형 서비스를 통해 심각한 인력 부족 문제를 해결합니다. 전문 서비스는 온보딩, 맞춤형 정책 생성, 개발자 교육에 중점을 두는 반면, 관리형 서비스는 출시 속도에 맞춰 확장되는 지속적인 모니터링을 제공합니다. 이러한 추세는 글로벌 기업과 중견 기업 모두에게 운영 복잡성을 줄이는 플랫폼-플러스-서비스 번들을 강화합니다.
4.2. 배포 방식별: 클라우드 전환 가속화
2024년 클라우드 기반 설치가 시장 점유율의 74.59%를 차지했습니다. 이는 조직들이 모놀리식 아키텍처를 마이크로서비스 및 서버리스 기능으로 전환하면서 탄력적인 테스팅 역량이 필요해졌기 때문입니다. SaaS DAST 솔루션은 사전 구성된 정책, 자동 확장 엔진, 분산된 DevSecOps 팀이 접근 가능한 역할 기반 포털을 제공하여 온프레미스 유지보수 부담을 없앱니다. 22.94%의 CAGR로 클라우드는 가장 빠르게 성장하는 배포 모델이며, 신규 프로젝트 및 중소기업 도입의 주요 경로입니다. 온프레미스 솔루션은 엄격한 데이터 주권 또는 에어갭(air-gapped) 생산 구역을 가진 부문에서 여전히 사용되지만, 이들 또한 보안 릴레이를 통해 클라우드 호스팅 규칙 업데이트 및 분석 모듈과 통합되고 있습니다.
4.3. 조직 규모별: 가격 혁신을 통한 중소기업(SME) 도입 가속화
2024년 대기업은 복잡한 다중 애플리케이션 포트폴리오와 엄격한 감사 체제로 인해 DAST 시장 점유율의 63.09%를 차지했습니다. 그러나 중소기업(SME)은 20.67%의 CAGR을 보이며 빠르게 성장하고 있는데, 이는 소비 기반 가격 모델과 초기 대규모 라이선스 비용을 피할 수 있는 셀프 서비스 온보딩 덕분입니다. 클라우드 네이티브 인터페이스는 팀이 모범 사례 스캔을 수행하고, 발견 사항을 티켓팅 도구에 자동으로 연결하며, 마법사 기반의 수정 제안을 제공하도록 안내합니다. 관리형 보안 제공업체는 DAST를 부분적인 CISO 서비스와 함께 묶어 금융 및 헬스케어 부문의 규제 기준을 충족시킵니다.
4.4. 최종 사용자 산업별: 헬스케어가 성장 리더로 부상
2024년 BFSI(은행, 금융 서비스 및 보험) 부문은 결제 카드 데이터 의무, 오픈 뱅킹 API, 고가치 사기 표적 등으로 인해 DAST 초기 도입을 주도하며 매출 점유율의 24.53%를 차지했습니다. 현재 헬스케어 부문은 원격 의료, 전자 건강 기록 디지털화, HIPAA 규정 준수 데이터 보호 의무에 힘입어 22.73%의 CAGR로 성장을 주도하고 있습니다. IT 및 통신 부문은 빠른 기능 출시와 지속적인 런타임 검증이 필요한 고객 대면 포털로 인해 여전히 주요 도입자입니다. 산업 및 방위 부문은 웹 대시보드 및 원격 관리 API를 통해 노출되는 운영 기술 통합을 보호하기 위해 지출을 늘리고 있습니다. 소매 및 전자상거래는 PCI-DSS 규정 준수 유지, 쇼핑객 자격 증명 보호, 로열티 시스템 보안을 위해 DAST에 의존합니다. 에너지, 유틸리티, 제조 부문은 산업 IoT 게이트웨이 및 공급망 관리 플랫폼의 취약점을 탐지하기 위해 DAST를 구현합니다.
# 5. 지역 분석
* 북미: 2024년 시장 점유율의 38.71%를 차지했습니다. 성숙한 보안 예산, DevSecOps의 초기 도입, 광범위한 연방 데이터 보호 의무가 주요 원인입니다. 미국 연방 기관은 행정 명령 14028에 따라 엄격한 애플리케이션 보안 지침을 시행하며, 주 차원의 데이터 유출 통지법은 사전 예방적 테스팅에 대한 경영진의 관심을 높이는 재정적 페널티를 부과합니다.
* 아시아 태평양: 23.24%의 CAGR로 가장 빠르게 성장하는 지역입니다. 중국의 사이버 보안법 및 데이터 보안법은 핵심 인프라 운영자에게 코드 감사를 지속적으로 요구하여 현지 기업들이 확장 가능한 DAST 도구에 투자하도록 유도하고 있습니다. 일본의 디지털청은 공공 시스템 내에서 보안 설계 표준을 장려하여 주요 시스템 통합업체들의 플랫폼 인수를 촉진합니다. 인도의 디지털 인디아 이니셔티브와 UPI 거래 폭발은 런타임에 테스트되어야 하는 방대한 양의 새로운 API를 생성하여 DAST 시장 소비를 확대합니다.
* 유럽: GDPR, NIS2, 그리고 다가오는 사이버 복원력 법안(Cyber Resilience Act)에 따라 소프트웨어 공급망 감독이 공식화되면서 꾸준한 성장을 유지하고 있습니다. 독일의 인더스트리 4.0(Industry 4.0) 도입, 영국의 오픈 뱅킹(Open Banking) 추진, 프랑스의 SecNumCloud 프로그램은 모두 통합 DAST 스위트를 선호하는 애플리케이션 보안 요구 사항을 내포하고 있습니다.
* 중동 및 아프리카, 남미: 중동 및 아프리카는 국가 디지털 정부 추진을 통해, 남미는 은행 현대화를 통해 DAST 도입이 증가하고 있습니다.
# 6. 경쟁 환경
DAST 시장은 적당히 파편화되어 있지만, 통합이 가속화되고 있습니다. Synopsys는 WhiteHat Security 인수를 통해 Polaris 플랫폼을 fAST Dynamic으로 강화하여 SAST, SCA, DAST를 단일 구독으로 통합했습니다. Snyk의 Probely 인수는 개발자 중심 스캐너 포트폴리오를 확장하며, 플랫폼 공급업체들이 원스톱 보안 커버리지를 제공하기 위해 경쟁하는 방식을 보여줍니다. Checkmarx와 OWASP ZAP 프로젝트 관리자 간의 전략적 파트너십은 상업적 공급업체와 활발한 오픈 소스 커뮤니티 간의 협력이 증가하고 있음을 보여줍니다.
기존 기업들은 AI 기반 분류, 제로 노이즈 스캔 모드, 풀 리퀘스트 게이트를 자동 생성하는 정책 엔진을 통해 차별화를 꾀합니다. 신흥 기업들은 API 우선 아키텍처, 마이크로 플랜 가격 책정, 헬스케어 또는 핀테크 분야의 온보딩 속도를 높이는 산업별 템플릿으로 어필합니다. 관리형 보안 서비스 제공업체(MSSP)는 DAST 데이터를 더 광범위한 애플리케이션 보안 상태 관리 대시보드에 통합하여 독립형 스캐너 공급업체와 새로운 경쟁을 창출하고 있습니다. 상위 5개 공급업체가 전체 시장의 약 42%를 차지하고 있어 경쟁은 치열하며, 플랫폼의 폭, 유용성, 가격 유연성 전반에 걸쳐 빠른 혁신을 촉진합니다.
주요 시장 참여자:
* IBM Corporation
* Micro Focus International PLC
* GitLab
* Veracode
* Checkmarx
# 7. 최근 산업 동향
* 2025년 1월: Veracode는 Phylum을 92% 지분으로 인수하여 동적 테스팅 스위트 내 공급망 보안 기능을 확장했습니다.
* 2024년 12월: HackerOne 플랫폼이 AWS Marketplace에서 제공되어 조달을 간소화하고 침투 테스트 결과를 AWS Security Hub에 연결했습니다.
* 2024년 11월: Snyk는 Probely를 인수하여 클라우드 네이티브 DAST 및 API 보안 기능을 개발자 보안 플랫폼에 통합했습니다.
* 2024년 9월: Checkmarx는 OWASP ZAP 프로젝트 관리자와 파트너십을 맺고 오픈 소스 엔진을 엔터프라이즈 모듈에 통합했습니다.
본 보고서는 동적 애플리케이션 보안 테스팅(DAST) 시장에 대한 포괄적인 분석을 제공합니다. DAST는 정적 애플리케이션 보안 테스팅(SAST)과 달리 실제 운영 환경과 유사한 조건에서 애플리케이션을 외부에서 테스트하는 방식으로, 소스 코드에 직접 접근하지 않고 실제 해커와 유사하게 웹, 모바일 앱, API에 대한 공격을 시뮬레이션하여 취약점을 탐지합니다. 이 보고서는 전 세계 대기업 및 중소기업을 대상으로 하는 모바일 및 웹 기반 애플리케이션 보안 솔루션 및 서비스에 대한 심층적인 분석을 포함합니다.
1. 시장 현황 및 동인/제약
DAST 시장은 여러 핵심 동인에 의해 성장하고 있습니다. 주요 동인으로는 Shift-left DevSecOps 채택 증가, API 중심 공격의 급증, AI 기반 익스플로잇 자동화의 발전, SBOM(소프트웨어 자재 명세서) 및 공급망 공개 의무화, 스캔당 지불(Pay-per-scan) 가격 모델이 총 소유 비용(TCO)에 미치는 긍정적인 영향, 그리고 로우코드/노코드 개발 플랫폼의 확산 등이 있습니다.
반면, 시장의 성장을 저해하는 요인으로는 오탐(false-positive)으로 인한 피로도, 제한적인 런타임 및 비즈니스 로직 커버리지, 애플리케이션 보안(AppSec) 전문 인력 부족, 그리고 관할권별로 파편화된 표준 등이 지적됩니다.
보고서는 또한 산업 가치 사슬 분석, 규제 환경, 기술 전망, 그리고 포터의 5가지 경쟁 요인 분석(신규 진입자 위협, 공급자 및 구매자 교섭력, 대체재 위협, 경쟁 강도)을 통해 시장의 구조와 역학 관계를 심층적으로 다룹니다.
2. 시장 규모 및 성장 예측
동적 애플리케이션 보안 테스팅 시장은 2024년 29.3억 달러, 2025년 36.1억 달러 규모로 추정됩니다. 2025년부터 2030년까지 연평균 18.74%의 높은 성장률을 기록하며, 2030년에는 85.2억 달러에 이를 것으로 전망됩니다. 보고서는 2019년부터 2024년까지의 과거 시장 규모와 2025년부터 2030년까지의 예측 시장 규모를 제공합니다.
3. 시장 세분화
시장은 다양한 기준으로 세분화되어 분석됩니다.
* 구성 요소별: 솔루션 및 서비스
* 배포 모드별: 클라우드 기반 및 온프레미스
* 조직 규모별: 대기업 및 중소기업
* 최종 사용자 산업별: BFSI(은행, 금융 서비스 및 보험), 헬스케어, IT 및 통신, 산업 및 방위, 소매 및 전자상거래, 에너지 및 유틸리티, 제조, 기타 산업
* 지역별: 북미(미국, 캐나다, 멕시코), 유럽(영국, 독일, 프랑스, 이탈리아, 기타), 아시아 태평양(중국, 일본, 인도, 한국, 기타), 중동(이스라엘, 사우디아라비아, 아랍에미리트, 튀르키예, 기타), 아프리카(남아프리카, 이집트, 기타), 남미(브라질, 아르헨티나, 기타)로 구분됩니다.
4. 지역별 시장 통찰
예측 기간(2025-2030년) 동안 북미 지역이 가장 높은 연평균 성장률을 보이며 빠르게 성장할 것으로 예상됩니다. 반면, 2025년 기준으로는 아시아 태평양 지역이 가장 큰 시장 점유율을 차지할 것으로 분석됩니다.
5. 경쟁 환경 및 주요 기업
보고서는 시장 집중도, 주요 기업들의 전략적 움직임, 시장 점유율 분석을 포함한 경쟁 환경을 상세히 다룹니다. 주요 시장 참여자로는 IBM Corporation, Synopsys Inc., Veracode Inc., Checkmarx Ltd., OpenText Corp. (Fortify), Rapid7 Inc., Qualys Inc., Invicti Security Ltd., Contrast Security Inc., HCLTech Ltd. (AppScan), GitLab Inc., Snyk Ltd., Tenable Holdings Inc., PortSwigger Ltd. (Burp Suite) 등이 있습니다. 각 기업에 대한 프로필은 글로벌 및 시장 수준 개요, 핵심 부문, 재무 정보(가능한 경우), 전략 정보, 시장 순위/점유율, 제품 및 서비스, 최근 개발 등을 포함합니다.
6. 시장 기회 및 미래 전망
보고서는 미개척 시장(white-space) 및 미충족 수요에 대한 평가를 통해 향후 시장 기회와 미래 전망을 제시합니다.
1. 서론
- 1.1 연구 가정 및 시장 정의
- 1.2 연구 범위
2. 연구 방법론
3. 요약
4. 시장 현황
- 4.1 시장 개요
- 4.2 시장 동인
- 4.2.1 시프트-레프트 DevSecOps 도입
- 4.2.2 API 중심 공격 증가
- 4.2.3 AI 기반 익스플로잇 자동화
- 4.2.4 의무적인 SBOM 및 공급망 공개 규정
- 4.2.5 스캔당 지불 가격 책정으로 인한 TCO 혼란
- 4.2.6 로우코드/노코드 확산
- 4.3 시장 제약
- 4.3.1 신호 대 잡음비(오탐) 피로
- 4.3.2 제한된 런타임 / 비즈니스 로직 커버리지
- 4.3.3 AppSec 기술 인력 부족
- 4.3.4 관할권별 파편화된 표준
- 4.4 산업 가치 사슬 분석
- 4.5 규제 환경
- 4.6 기술 전망
- 4.7 포터의 5가지 경쟁 요인 분석
- 4.7.1 신규 진입자의 위협
- 4.7.2 공급업체의 교섭력
- 4.7.3 구매자의 교섭력
- 4.7.4 대체재의 위협
- 4.7.5 경쟁 강도
5. 시장 규모 및 성장 예측 (가치)
- 5.1 구성요소별
- 5.1.1 솔루션
- 5.1.2 서비스
- 5.2 배포 모드별
- 5.2.1 클라우드 기반
- 5.2.2 온프레미스
- 5.3 조직 규모별
- 5.3.1 대기업
- 5.3.2 중소기업
- 5.4 최종 사용자 산업별
- 5.4.1 BFSI
- 5.4.2 헬스케어
- 5.4.3 IT 및 통신
- 5.4.4 산업 및 국방
- 5.4.5 소매 및 전자상거래
- 5.4.6 에너지 및 유틸리티
- 5.4.7 제조
- 5.4.8 기타 최종 사용자 산업
- 5.5 지역별
- 5.5.1 북미
- 5.5.1.1 미국
- 5.5.1.2 캐나다
- 5.5.1.3 멕시코
- 5.5.2 유럽
- 5.5.2.1 영국
- 5.5.2.2 독일
- 5.5.2.3 프랑스
- 5.5.2.4 이탈리아
- 5.5.2.5 유럽 기타 지역
- 5.5.3 아시아 태평양
- 5.5.3.1 중국
- 5.5.3.2 일본
- 5.5.3.3 인도
- 5.5.3.4 대한민국
- 5.5.3.5 아시아 기타 지역
- 5.5.4 중동
- 5.5.4.1 이스라엘
- 5.5.4.2 사우디아라비아
- 5.5.4.3 아랍에미리트
- 5.5.4.4 튀르키예
- 5.5.4.5 중동 기타 지역
- 5.5.5 아프리카
- 5.5.5.1 남아프리카 공화국
- 5.5.5.2 이집트
- 5.5.5.3 아프리카 기타 지역
- 5.5.6 남미
- 5.5.6.1 브라질
- 5.5.6.2 아르헨티나
- 5.5.6.3 남미 기타 지역
6. 경쟁 환경
- 6.1 시장 집중도
- 6.2 전략적 움직임
- 6.3 시장 점유율 분석
- 6.4 기업 프로필 (글로벌 개요, 시장 개요, 핵심 부문, 재무 정보(사용 가능한 경우), 전략 정보, 주요 기업의 시장 순위/점유율, 제품 및 서비스, 최근 개발 포함)
- 6.4.1 IBM 코퍼레이션
- 6.4.2 시놉시스 Inc.
- 6.4.3 베라코드 Inc.
- 6.4.4 체크막스 Ltd.
- 6.4.5 오픈텍스트 Corp. (포티파이)
- 6.4.6 래피드7 Inc.
- 6.4.7 퀄리스 Inc.
- 6.4.8 인빅티 시큐리티 Ltd. (아큐네틱스, 넷스파커)
- 6.4.9 콘트라스트 시큐리티 Inc.
- 6.4.10 HCL테크 Ltd. (앱스캔)
- 6.4.11 깃랩 Inc.
- 6.4.12 스니크 Ltd.
- 6.4.13 테너블 홀딩스 Inc.
- 6.4.14 포트스위거 Ltd. (버프 스위트)
- 6.4.15 인더스페이스 Pvt Ltd.
- 6.4.16 나우시큐어 Inc.
- 6.4.17 앱녹스 Pte Ltd.
- 6.4.18 사이코그니토 Inc.
- 6.4.19 화이트햇 시큐리티 Inc. (NTT)
- 6.4.20 나우시큐어 Inc.
7. 시장 기회 및 미래 전망
❖본 조사 보고서에 관한 문의는 여기로 연락주세요.❖
동적 애플리케이션 보안 테스팅(Dynamic Application Security Testing, DAST)은 실행 중인 애플리케이션을 외부에서 공격자의 관점으로 분석하여 보안 취약점을 찾아내는 방법론입니다. 이는 실제 공격과 유사한 방식으로 애플리케이션에 다양한 입력과 요청을 전송하고, 그 응답을 분석하여 SQL 인젝션, 크로스 사이트 스크립팅(XSS), 인증 우회, 세션 관리 취약점 등 런타임 환경에서 발생할 수 있는 보안 결함을 탐지합니다. DAST는 소스 코드에 대한 접근 없이 애플리케이션의 동작을 관찰하므로, 개발 언어나 프레임워크에 독립적으로 적용될 수 있다는 장점을 가집니다.
DAST의 주요 유형으로는 크게 블랙박스 테스팅 방식이 있습니다. 이는 애플리케이션의 내부 구조나 소스 코드를 알지 못하는 상태에서 외부에서 접근하여 취약점을 탐지하는 방식입니다. 또한, 인증 기반 테스팅은 로그인 세션을 유지하며 애플리케이션의 인증된 영역까지 스캔하여 더 깊이 있는 취약점을 찾아냅니다. 최근에는 RESTful API, GraphQL 등 API 기반 애플리케이션의 확산에 따라 API 보안 테스팅이 DAST의 중요한 한 축으로 부상하고 있습니다. 이는 API 엔드포인트에 직접 요청을 보내 취약점을 분석하는 방식입니다.
DAST는 주로 개발 후반 단계나 운영 환경 배포 직전에 사용됩니다. 애플리케이션이 실제 환경에서 어떻게 동작하는지 검증하고, 설정 오류나 환경적 요인으로 인해 발생하는 취약점을 발견하는 데 효과적입니다. 특히 OWASP Top 10과 같은 주요 웹 애플리케이션 취약점을 탐지하는 데 강점을 보이며, 규제 준수(예: GDPR, CCPA, 국내 개인정보보호법 등)를 위한 정기적인 보안 점검에도 활용됩니다. 실제 공격 시나리오를 시뮬레이션하여 애플리케이션의 방어 능력을 평가하고, 잠재적인 비즈니스 위험을 사전에 식별하는 데 기여합니다.
DAST와 관련된 기술로는 정적 애플리케이션 보안 테스팅(SAST), 대화형 애플리케이션 보안 테스팅(IAST), 런타임 애플리케이션 자가 보호(RASP), 소프트웨어 구성 분석(SCA) 등이 있습니다. SAST는 소스 코드를 분석하여 개발 단계에서 취약점을 찾아내며, DAST가 런타임 취약점을 탐지하는 것과 상호 보완적인 관계를 가집니다. IAST는 애플리케이션 런타임에 에이전트를 삽입하여 DAST처럼 외부에서 테스트를 수행하면서도 SAST처럼 내부 코드 흐름을 파악하여 취약점의 정확한 위치를 식별하고 오탐을 줄이는 데 도움을 줍니다. RASP는 애플리케이션 런타임에 스스로를 보호하는 기술로, DAST가 발견한 취약점을 방어하는 데 활용될 수 있습니다. SCA는 오픈소스 및 서드파티 라이브러리의 취약점을 관리하며, DAST는 이러한 구성 요소들이 실제 애플리케이션 내에서 어떻게 동작하며 취약점을 노출하는지 검증합니다. 이들 기술은 통합적인 애플리케이션 보안 전략인 DevSecOps 파이프라인 내에서 함께 운용되어 보안의 깊이와 폭을 확장합니다.
DAST 시장 배경은 클라우드 네이티브 아키텍처, 마이크로서비스, 컨테이너 기술의 확산으로 애플리케이션 환경이 복잡해지고 공격 표면이 넓어짐에 따라 더욱 중요해지고 있습니다. DevOps 및 DevSecOps 문화의 도입으로 개발 초기부터 운영 단계까지 보안을 통합하려는 움직임이 가속화되면서, 자동화된 보안 테스팅 솔루션에 대한 수요가 증가하고 있습니다. 또한, 전 세계적으로 강화되는 데이터 보호 및 개인정보보호 규제는 기업들이 애플리케이션 보안에 투자하도록 강제하고 있으며, 끊임없이 진화하는 사이버 공격 위협은 DAST와 같은 실질적인 방어 수단의 필요성을 더욱 부각시키고 있습니다. 그러나 DAST는 스캔 시간이 길고, 복잡한 인증 절차나 비동기 통신 환경에서 테스트 커버리지를 확보하기 어렵다는 한계점도 가지고 있습니다.
DAST의 미래 전망은 인공지능(AI) 및 머신러닝(ML) 기술과의 결합을 통해 더욱 지능화되고 자동화될 것으로 예상됩니다. AI/ML은 오탐을 줄이고, 스캔 효율성을 높이며, 제로데이 취약점 탐지 능력을 향상시키는 데 기여할 것입니다. 또한, API 중심의 애플리케이션 개발이 보편화됨에 따라 API 보안 테스팅 기능이 더욱 강화되고, 컨테이너 및 서버리스 환경에 최적화된 DAST 솔루션이 발전할 것입니다. CI/CD(지속적 통합/지속적 배포) 파이프라인에 DAST를 더욱 긴밀하게 통합하여 개발 초기 단계부터 런타임까지 지속적인 보안 검증을 가능하게 하는 방향으로 진화할 것입니다. 궁극적으로는 SAST, IAST, SCA 등 다른 보안 테스팅 기술들과 통합된 플랫폼 형태로 발전하여, 개발 수명 주기 전반에 걸쳐 포괄적인 보안 가시성과 제어를 제공하는 것이 DAST의 미래 방향이 될 것입니다.